안녕하세요. 오늘은 2026년 9월부터 적용된 EU의 제품 보안 보고 의무를 살펴보겠습니다. 유럽에 소프트웨어나 연결형 기기를 공급하는 기업이라면 확인해두시면 좋겠습니다.
2026년 9월 11일부터 EU 사이버복원력법(CRA)에 따른 제품 보안 보고 의무가 시작됐습니다. 적용 대상 제조업체는 제품의 취약점이 실제 공격에 악용되고 있거나 제품 보안에 영향을 미치는 중대한 사고를 인지하면, 정해진 기한 안에 관계 당국에 알려야 합니다.
EU에 제품을 공급하는 한국 기업도 살펴봐야 할 변화입니다. 본사가 한국에 있다는 이유만으로 적용 대상에서 제외되는 것은 아니기 때문입니다.
무엇을, 언제까지 보고해야 할까요?
보고 대상은 크게 두 가지입니다. 실제 악용 사실을 뒷받침하는 신뢰할 만한 증거가 있는 취약점, 그리고 제품의 보안에 중대한 영향을 미치는 사고입니다. 보안 점검에서 취약점을 발견했다는 이유만으로 모두 의무 보고 대상이 되는 것은 아닙니다.
보고는 단계별로 진행됩니다.
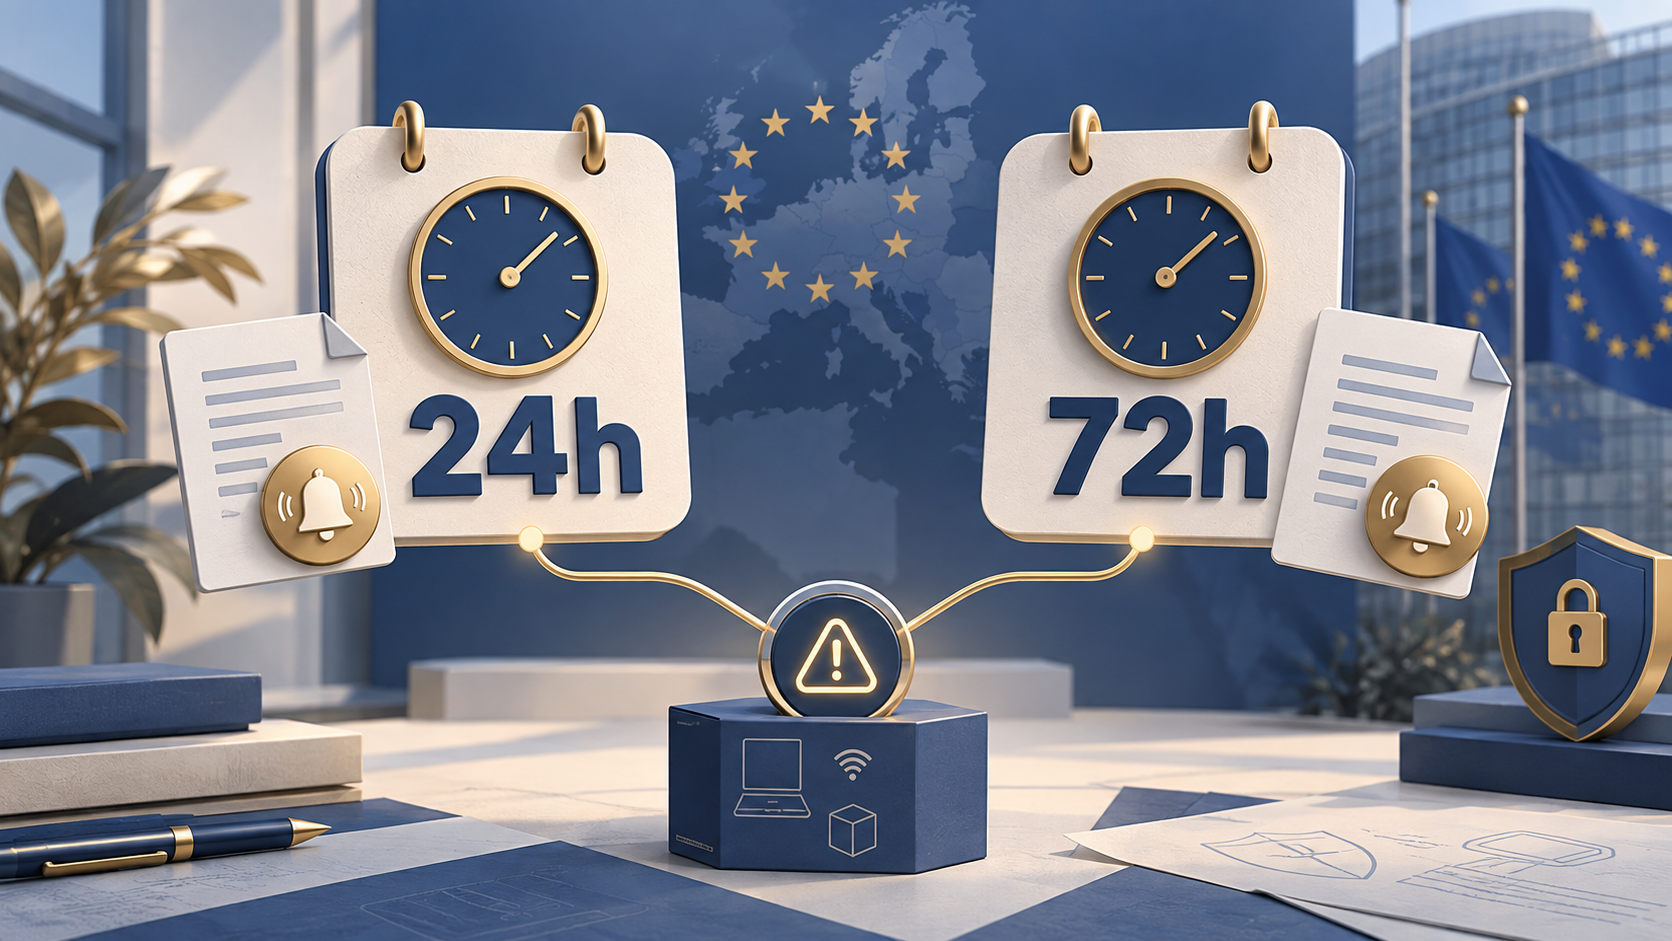
- 24시간 이내: 조기 경보
- 72시간 이내: 확인된 내용과 대응 조치 등을 담은 후속 통지
- 최종 보고: 취약점은 시정·완화 조치가 제공된 후 14일 이내, 중대 사고는 후속 통지 제출 후 1개월 이내
24시간과 72시간은 모두 해당 상황을 인지한 시점부터 계산합니다. 조기 경보를 제출한 뒤 72시간이 추가로 주어지는 것은 아닙니다. 원인 분석이나 패치 개발이 끝날 때까지 보고가 늦어지지 않도록 절차를 준비해야 합니다.
기존에 판매한 제품도 확인해야 합니다
이번 시행으로 CRA 전체가 한꺼번에 적용되는 것은 아닙니다. 주요 제품 보안 요구사항은 2027년 12월 11일부터 적용되며, 제조업체의 보고 의무가 먼저 시작됐습니다.
다만 보고 의무는 그 이전에 이미 출시한 적용 대상 제품에도 미칩니다. 신제품 개발 일정과 함께, 기존에 EU에 공급한 제품까지 확인할 필요가 있습니다.
기업은 무엇부터 준비하면 좋을까요?
EU에 소프트웨어나 연결형 기기를 공급하는 국내 기업은 먼저 자사 제품이 CRA 적용 대상인지 확인해야 합니다. 기존에 판매한 제품도 함께 살펴봐야 합니다.
적용 대상이라면 보안 제보 접수, 보고 여부 판단, 실제 제출을 맡을 담당자를 정해두는 것이 중요합니다. 짧은 보고 기한에 대응할 수 있도록 야간·휴일 연락 체계도 준비해야 합니다.
보안 담당자는 사고 인지 시점과 대응 내용을 기록하고, 보고 절차를 미리 점검해두는 것이 좋습니다. 패치와 함께 고객에게 전달할 조치 안내까지 준비한다면 실제 사고 발생 시 더 빠르게 대응할 수 있습니다.
'즐거운 보안 이야기 > 주목 보안 소식' 카테고리의 다른 글
| 신한·국민·하나·부산은행까지…해커가 노린 곳은 인터넷뱅킹이 아니었다 (0) | 2026.10.06 |
|---|---|
| KISA가 강조한 취약점 대응, 우리 기업은 무엇부터 점검해야 할까? (0) | 2026.09.22 |
| AI가 앞당긴 해킹 골든타임… 美 정부 "취약점 3일 내 조치하라" 초강수 (0) | 2026.05.20 |
| 5월 1일 전면 시행된 '국가 사이버보안 기본지침' (0) | 2026.05.11 |
| 글로벌 시장 진출 필수 요건: 소프트웨어 공급망 보안과 SBOM 완벽 정리 (0) | 2026.03.10 |


