안녕하세요. 레드펜소프트입니다.
새로운 보안 취약점이 공개될 때마다 담당자는 같은 질문을 마주합니다. “우리 회사도 영향을 받을까? 그렇다면 무엇부터 조치해야 할까?” 사용 중인 소프트웨어가 많을수록 이 질문에 답하기는 쉽지 않습니다. 취약점 정보를 확인한 뒤 해당 구성요소가 우리 시스템에 있는지 찾고 영향을 받는 자산과 담당자를 파악하는 데도 시간이 걸리기 때문입니다.
최근 이러한 현장의 고민과 맞닿은 보안 환경의 변화를 전했습니다. AI를 활용한 공격 준비와 취약점 악용 속도가 빨라지는 만큼 방어 역시 취약점을 발견하는 것에서 실제 위험을 검증하고 신속하게 조치하는 것 으로 옮겨가야 한다는 내용입니다. 오늘은 이 변화가 기업의 소프트웨어 공급망 보안에 어떤 의미가 있는지 살펴보겠습니다.
취약점을 많이 찾는 것만으로는 부족합니다
기사에 따르면 KISA는 올해 공개될 공통 보안 취약점 코드(CVE)가 약 6만 6천 건에 이를 수 있다는 전망을 소개했습니다. 취약점 정보가 늘어나는 것은 보안 담당자에게 필요한 정보가 많아진다는 뜻이기도 하지만, 동시에 검토해야 할 목록이 그만큼 길어진다는 뜻이기도 합니다.
그렇다고 공개된 모든 취약점을 같은 순서로 조치할 수는 없습니다. 우리 회사가 사용하지 않는 소프트웨어의 취약점일 수도 있고 사용 중인 구성요소라도 적용된 위치와 운영 상태에 따라 확인할 내용이 다를 수 있습니다. 담당자에게 필요한 것은 목록 전체에 일괄적으로 대응하는 방식보다 우리 환경에 영향을 주는 취약점을 찾고 먼저 살펴볼 대상을 정하는 과정입니다.
기사에서 KISA가 강조한 ‘위험도 기반 우선순위 대응’도 이 지점과 연결됩니다. 취약점이 있다는 사실을 아는 데서 끝나지 않고 그것이 우리 자산과 어떻게 연결되는지 확인해야 실제 조치로 이어질 수 있습니다.
우리 소프트웨어에 무엇이 들어 있는지 알고 있나요?
이 질문에 답하려면 먼저 사용하는 소프트웨어를 파악해야 합니다. 기업의 시스템에는 자체 개발한 프로그램뿐 아니라 외부에서 도입한 제품, 오픈소스 구성요소 등이 함께 들어갑니다. 시간이 지나면서 버전이 바뀌고 배포 위치도 달라집니다.
이런 상황에서 새로운 취약점이 공개됐다고 가정해 보겠습니다. 해당 구성요소가 어느 제품에 포함돼 있는지, 그 제품이 어떤 서버에 배포됐는지 모른다면 영향 범위를 확인하는 일부터 오래 걸립니다. 패치가 나와도 어느 자산에 적용해야 하는지 찾는 과정이 남아 있습니다.
소프트웨어 구성요소 명세서인 SBOM 은 소프트웨어를 이루는 구성요소를 파악하는 데 도움을 줍니다. 구성요소에 대한 정보가 있어야 새로 공개된 취약점과 우리 소프트웨어를 연결해 볼 수 있기 때문입니다. 기사에서 기업의 과제로 언급한 ‘상시 자산 파악’과 ‘소프트웨어 공급망 관리’도 이러한 가시성에서 시작합니다.
구성요소를 확인한 다음에는 운영 환경을 살펴야 합니다
SBOM으로 구성요소를 확인하는 것은 중요한 첫 단계입니다. 하지만 보안 담당자가 조치 순서를 정하려면 한 가지 질문이 더 필요합니다. 확인된 소프트웨어가 실제 운영 환경에서 어떻게 사용되고 있는가?
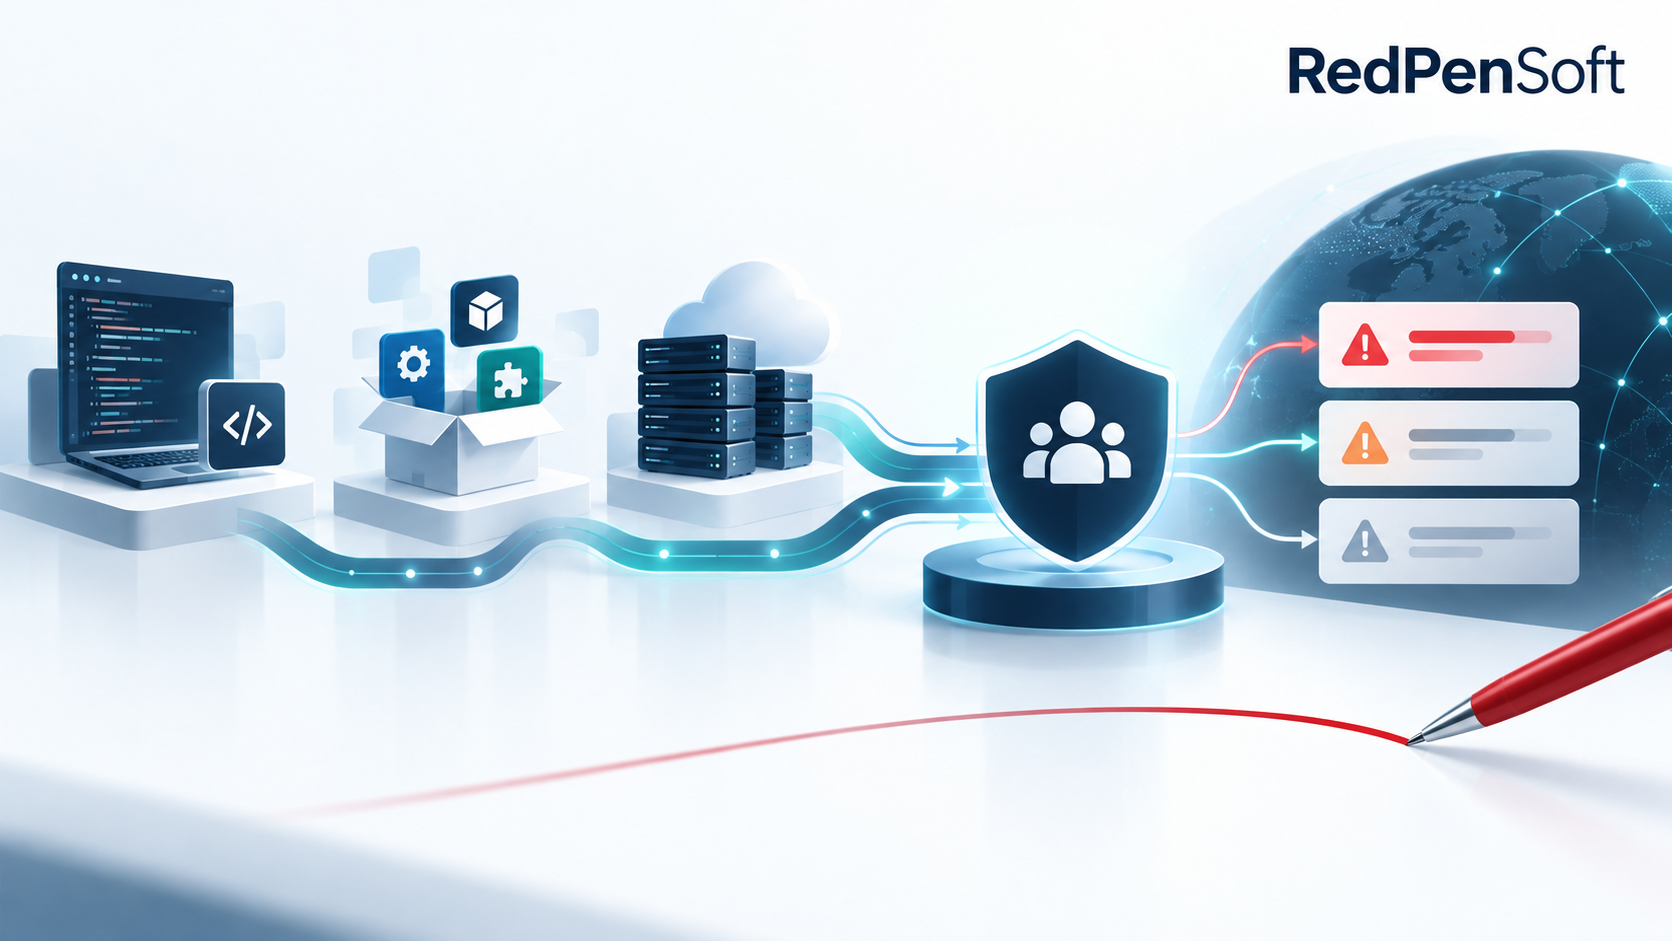
개발·반입 단계에서 소프트웨어의 구성요소와 위험을 살펴보고 운영 단계에서는 실제 실행되는 소프트웨어와 자산을 확인하면 검토 대상을 더 구체적으로 좁힐 수 있습니다. 이후 담당자와 조치 내역까지 연결돼야 취약점 확인이 실질적인 대응으로 이어집니다. 취약점 정보를 수집하는 일과 조치를 완료하는 일 사이의 간격을 줄이는 것이 중요합니다.
레드펜소프트의 XSCAN 은 이러한 흐름에 맞춰 개발·반입부터 운영까지 소프트웨어 공급망을 살펴볼 수 있도록 구성돼 있습니다.
XSCAN Supply Chain은 소스 코드·바이너리·SBOM을 분석해 소프트웨어의 구성요소와 위험을 확인합니다.
XSCAN Server Runtime은 운영 환경에서 실제 실행되는 소프트웨어를 기준으로 확인이 필요한 대상을 살펴봅니다.
XSCAN Secure Asset은 소프트웨어의 개발/반입/운영 전 주기에서 확인한 자산과 위험 정보를 통합해 일관된 거버넌스 환경에서 관리할 수 있도록 지원합니다.
물론 어떤 취약점을 먼저 조치할지는 기업의 시스템과 운영 상황을 함께 검토해 결정해야 합니다. 중요한 것은 그 판단에 필요한 정보를 개발 단계와 운영 단계에서 끊기지 않게 확보하는 것입니다.
이제는 ‘발견 이후’를 준비할 때입니다
AI로 인해 공격의 속도가 빨라지고 취약점 정보도 계속 늘어나는 환경에서 모든 항목을 똑같이 확인하는 방식은 담당자에게 큰 부담이 됩니다. 우리 회사가 무엇을 사용하고 있는지 파악하고 어디에 배포돼 실행되는지 확인하고 실제 영향에 따라 조치 순서를 정하는 체계가 필요합니다.
이번 기사가 전한 보안의 변화는 결국 하나의 질문으로 모입니다. “취약점을 찾은 다음, 우리 기업은 얼마나 빠르게 판단하고 대응할 수 있는가?”
레드펜소프트는 소프트웨어 구성요소부터 실제 운영 환경까지 살펴보는 공급망 보안 기술을 통해, 기업이 이 질문에 더 분명하게 답할 수 있도록 돕겠습니다.
레드펜소프트 XSCAN 에 대해 자세히 알고 싶으시다면
홈페이지를 통해 자세히 확인하실 수 있습니다.
[ 홈페이지 바로가기 ]
'즐거운 보안 이야기 > 주목 보안 소식' 카테고리의 다른 글
| SK쉴더스가 경고한 AI 해킹…해커는 왜 핵심 시스템보다 ‘Shadow IT’를 노렸나 (0) | 2026.10.08 |
|---|---|
| 신한·국민·하나·부산은행까지…해커가 노린 곳은 인터넷뱅킹이 아니었다 (0) | 2026.10.06 |
| EU 제품 보안 보고 의무 시작, 한국 기업도 확인해야 할 변화 (0) | 2026.09.16 |
| AI가 앞당긴 해킹 골든타임… 美 정부 "취약점 3일 내 조치하라" 초강수 (0) | 2026.05.20 |
| 5월 1일 전면 시행된 '국가 사이버보안 기본지침' (0) | 2026.05.11 |


