안녕하세요. 레드펜소프트입니다.
KISA가 INNORIX Agent의 보안 취약점과 관련해 소프트웨어 삭제를 권고했습니다. 기업은 영향받는 버전이 설치돼 있는지 확인하고, 해당 프로그램의 사용 목적과 조치 담당자를 파악해야 합니다.
이번 공지는 외부 소프트웨어를 설치한 뒤에도 버전과 사용 현황을 지속적으로 관리해야 하는 이유를 보여줍니다.
KISA가 안내한 INNORIX Agent 취약점
KISA는 2026년 10월 6일 보안 공지를 통해 INNORIX사의 Agent에서 로컬 권한 상승이 가능한 취약점이 발견됐다고 밝혔습니다. 해당 소프트웨어를 운용하는 기관 담당자와 이용자에게 삭제를 권고했습니다.
- 대상 제품: INNORIX Agent
- 영향받는 버전: 1.1.1.001 이상 1.3.5.576 이하
- 취약점 유형: 로컬 권한 상승
- 권고 조치: 해당 소프트웨어 삭제
로컬 권한 상승은 시스템에 접근한 공격자나 악성 프로그램이 원래 허용된 범위보다 높은 권한을 얻는 데 악용될 수 있는 취약점입니다. 악용되면 추가 악성코드 실행이나 시스템 설정 변경 등으로 피해가 확대될 가능성이 있습니다.
이번 공지에는 CVE 번호와 실제 악용·정보 유출 사례가 명시돼 있지 않습니다. 확인된 공지 내용을 기준으로 영향 버전의 설치 여부를 조사하고, 권고 조치를 진행해야 합니다.
설치 위치와 버전을 모르면 대응이 늦어집니다
기업에서는 웹사이트나 업무 시스템을 이용하기 위해 외부 프로그램을 설치하는 경우가 많습니다. 사용이 끝난 프로그램이 PC에 남거나, 담당 부서가 바뀌면서 관리 대상에서 빠질 수도 있습니다.
중앙 배포 목록에 없는 프로그램이라도 일부 임직원 PC에는 설치돼 있을 수 있습니다. 취약점 공지를 확인했더라도 설치 위치와 버전을 모르면 조치 대상을 찾는 데 시간이 걸립니다.
보안 담당자는 다음 정보를 확인할 수 있어야 합니다.
- 어느 PC와 시스템에 설치돼 있는가?
- 설치된 버전은 무엇인가?
- 어떤 업무나 서비스 때문에 도입했는가?
- 삭제할 때 영향을 받는 업무는 무엇인가?
- 조치를 담당할 부서와 관리자는 누구인가?
- 삭제 후 프로그램이 남아 있지 않은지 확인했는가?
설치 목록과 담당자 정보가 연결돼 있어야 공지 확인부터 실제 조치까지 이어질 수 있습니다.
기업이 확인해야 할 대응 절차
1. 영향 버전의 설치 여부를 조사합니다
자산관리·소프트웨어 배포·보안 관리 시스템 등 조직에서 사용하는 도구로 INNORIX Agent의 설치 현황과 버전을 확인합니다.
중앙에서 배포한 장비뿐 아니라 임직원이 업무 중 직접 설치한 프로그램도 조사 범위에 포함해야 합니다.
2. 삭제 권고에 따라 조치합니다
영향 버전이 확인되면 KISA 권고에 따라 삭제를 진행합니다. 삭제에 따른 업무 영향과 대체 이용 방법은 해당 서비스 담당 부서 및 공급사에 확인해야 합니다.
KISA는 nProtect Online Security, VirusChaser, 엑소스피어, 터보백신을 통한 클리닝 서비스도 안내했습니다. 이 서비스는 취약한 구버전 소프트웨어를 자동으로 탐지하고 이용자 동의를 받은 뒤 조치하는 방식입니다.
3. 조치 결과와 잔존 여부를 확인합니다
삭제 후에는 대상 장비, 발견된 버전, 처리 결과, 담당자와 확인 일자를 기록합니다.
조치하지 못한 장비가 남아 있는지, 업무 시스템 이용 과정에서 프로그램이 다시 설치되는지도 확인해야 합니다. 예외가 발생하면 사유와 후속 조치 계획을 함께 관리하는 것이 필요합니다.
도입부터 폐기까지 소프트웨어 관리가 필요합니다
외부 소프트웨어의 보안 상태는 시간이 지나면서 달라질 수 있습니다. 도입 당시 문제가 발견되지 않았더라도 이후 새로운 취약점이 공개될 수 있기 때문입니다.
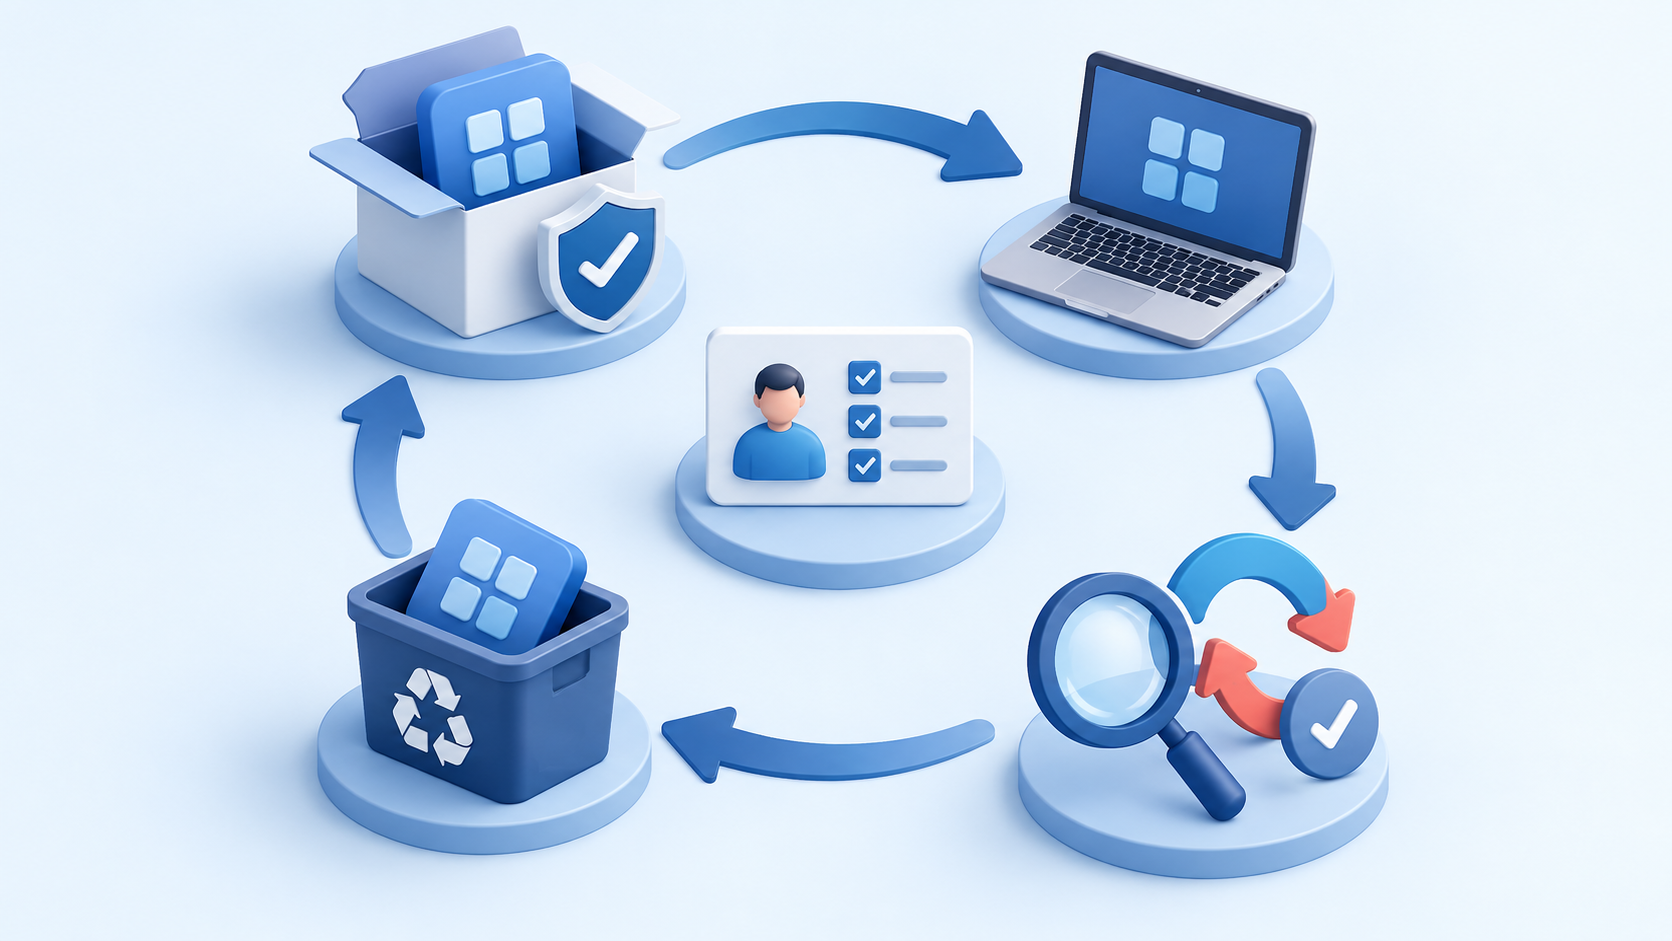
기업은 소프트웨어의 도입 목적, 버전, 사용 부서, 설치 위치, 보안 점검 결과와 조치 이력을 지속적으로 관리해야 합니다. 사용이 끝난 프로그램을 폐기하고 폐기 결과를 확인하는 절차도 함께 마련해야 합니다.
레드펜소프트의 XSCAN Secure Asset 은 개발·반입·운영 환경의 보안 분석 결과를 연결해 조치 우선순위, 책임자와 증적을 관리하는 거버넌스 체계를 지원합니다. 분리된 정보를 하나의 관리 흐름으로 연결하면 영향 자산을 확인하고 대응 과정을 추적하는 기반을 마련할 수 있습니다.
설치 이후의 관리가 대응 속도를 결정합니다
이번 INNORIX Agent 공지에서 기업이 먼저 확인할 사항은 영향 버전의 설치 여부와 조치 대상입니다.
평소 소프트웨어의 위치와 버전, 사용 목적과 담당자를 관리해두면 새로운 취약점이 발표됐을 때 대응을 빠르게 시작할 수 있습니다.
설치부터 사용, 업데이트와 폐기까지 소프트웨어의 상태를 계속 확인하는 관리 체계가 필요합니다.
레드펜소프트 XSCAN 에 대해 자세히 알고 싶으시다면
홈페이지를 통해 자세히 확인하실 수 있습니다.
[ 홈페이지 바로가기 ]
'즐거운 보안 이야기 > 주목 보안 소식' 카테고리의 다른 글
| PHP2Shell 취약점 공개…우리 회사 PHP 서버, 지금 확인해야 할 것은? (0) | 2026.10.23 |
|---|---|
| SK쉴더스가 경고한 AI 해킹…해커는 왜 핵심 시스템보다 ‘Shadow IT’를 노렸나 (0) | 2026.10.08 |
| 신한·국민·하나·부산은행까지…해커가 노린 곳은 인터넷뱅킹이 아니었다 (0) | 2026.10.06 |
| KISA가 강조한 취약점 대응, 우리 기업은 무엇부터 점검해야 할까? (0) | 2026.09.22 |
| EU 제품 보안 보고 의무 시작, 한국 기업도 확인해야 할 변화 (0) | 2026.09.16 |


